Grave vulnerabilidad informática en el Estado provincial: sin respuestas tras el ataque digital
TELEDIARIO.ar
El ataque al Boletín Oficial y Judicial de la Provincia reveló la fragilidad de la seguridad informática del Estado. El ingreso no autorizado permitió la publicación de documentos apócrifos y dejó fuera de servicio al sitio durante horas, impidiendo el acceso a información oficial clave. El comunicado oficial, difundido de manera informal por WhatsApp, reconoció la vulneración de credenciales de usuario, pero no detalló la magnitud del daño ni los instrumentos afectados. La falta de transparencia profundizó la preocupación entre abogados y organismos que dependen de esa plataforma para validar actos administrativos y legales.
La investigación posterior, iniciada por la Fiscalía General junto a técnicos de Informática Jurídica y la Secretaría de Ciberdelitos, determinó que el sistema cuenta con múltiples puntos de acceso y que sus filtros de seguridad son insuficientes. Los datos expuestos incluyen nombres, DNI, CUIT, domicilios, correos electrónicos, números de teléfono, cargos, sueldos y licencias de empleados estatales. En el mejor escenario, esa información podría ser utilizada por estudios jurídicos o entidades financieras; en el peor, podría terminar en manos de redes delictivas para ejecutar estafas sofisticadas y dirigidas.
El avance de la pesquisa se frenó por la falta de herramientas tecnológicas específicas como Maltego, SpiderFoot o Intelligence X, esenciales para rastrear conexiones y detectar si los datos ya circulan en mercados clandestinos. Mientras tanto, el diagnóstico oficial advierte que el sistema sigue expuesto y que las medidas adoptadas, como el cambio de contraseñas, no resolvieron el problema de fondo. La vulnerabilidad no se limita al Boletín Oficial, sino que alcanza a toda la infraestructura informática del Estado provincial, generando un escenario de alto riesgo institucional y laboral.
A casi un mes del incidente, el Gobierno provincial aún no ha informado públicamente qué documentos fueron adulterados, cuánto tiempo duró la exposición ni qué destino tuvieron los datos sustraídos. Tampoco se conocen planes concretos para reforzar la ciberseguridad ni posibles responsabilidades administrativas o penales. Lo que sí está claro es que el Estado perdió el control sobre información sensible de sus empleados, un hecho que pone en evidencia la urgencia de fortalecer la protección digital en todas las áreas públicas.


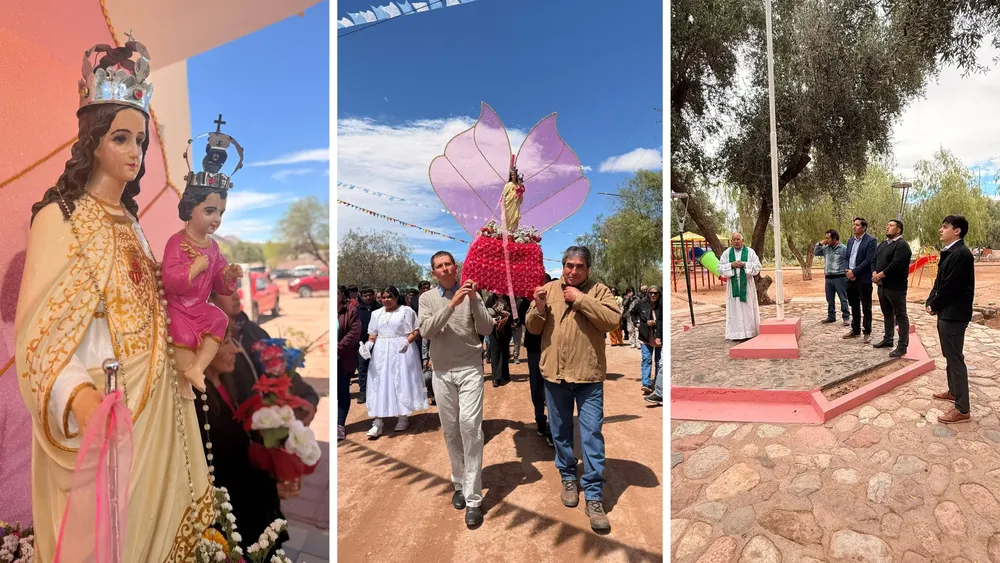
Concejales participaron de los actos y la procesión por la Virgen de la Merced en Banda de Lucero

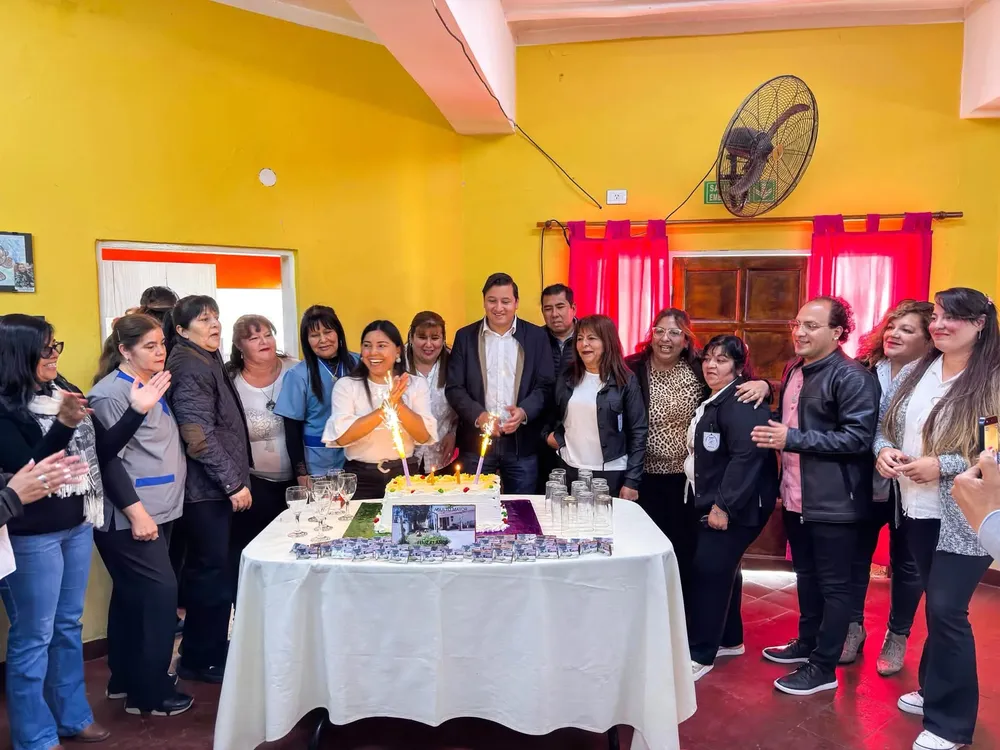
La Residencia de Adultos Mayores de Tinogasta celebró su 41.° aniversario con autoridades departamentales

Cuenta regresiva para los MAMA Awards 2026: publican la lista de candidatos y el calendario de votación

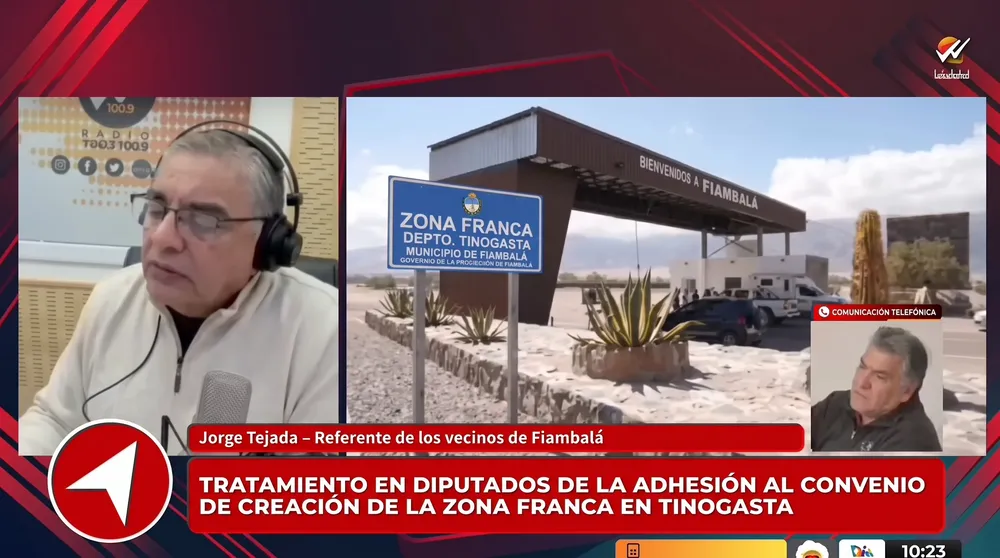
Debate por la Zona Franca en Tinogasta: cuestionan el dictamen y advierten sobre acuerdos políticos

Villa Eumelia: 110 personas participaron de una campaña pública para la detección de enfermedades visuales

Futuros técnicos en Higiene y Seguridad del IEST comenzaron sus prácticas en Tinogasta